
Lý thuyết Tin học 11 Bài 15 (Kết nối tri thức): Bảo mật và an toàn hệ cơ sở dữ liệu
Tóm tắt lý thuyết Tin học lớp 11 Bài 15: Bảo mật và an toàn hệ cơ sở dữ liệu hay, chi tiết sách Kết nối tri thức sẽ giúp học sinh nắm vững kiến thức trọng tâm, ôn luyện để học tốt Tin học 11.
Lý thuyết Tin học 11 Bài 15: Bảo mật và an toàn hệ cơ sở dữ liệu
A. Lý thuyết Bảo mật và an toàn hệ cơ sở dữ liệu
1. Bảo mật hệ CSDL
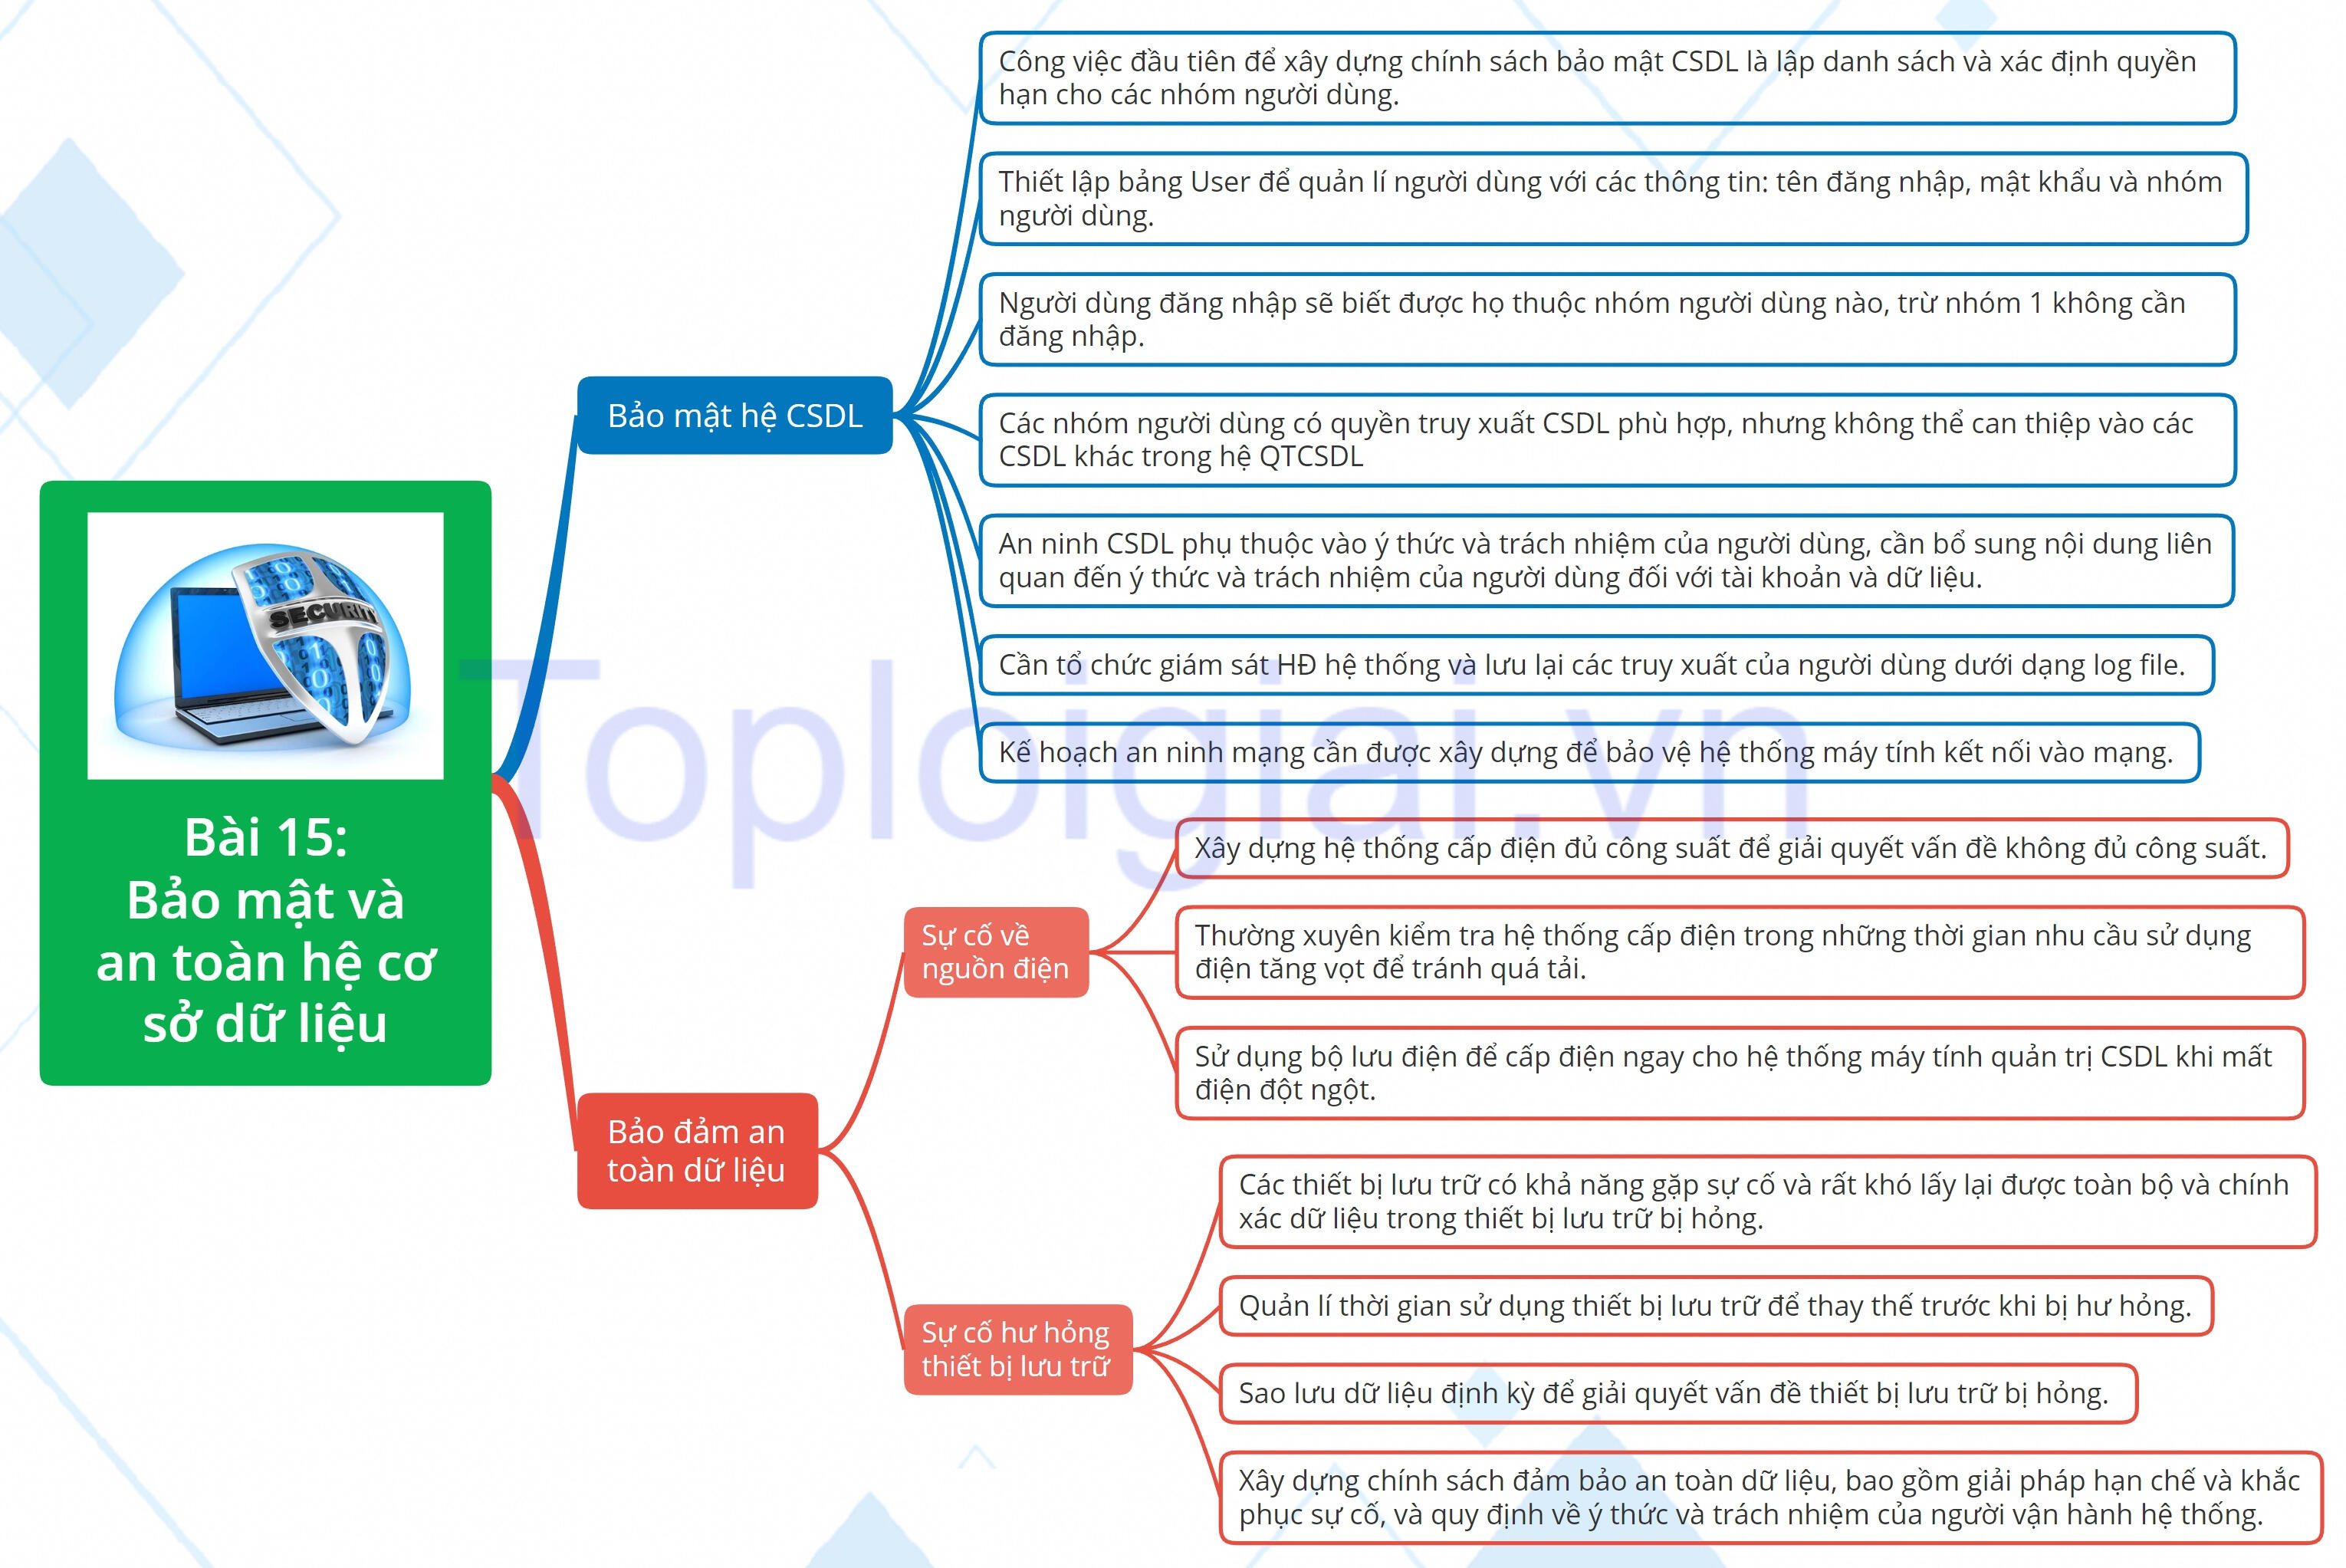
- Công việc đầu tiên để xây dựng chính sách bảo mật CSDL là lập danh sách và xác định quyền hạn cho các nhóm người dùng.
- Trong trường hợp website âm nhạc, có 4 nhóm người dùng với các quyền hạn khác nhau:
+ Nhóm 1: Chỉ có quyền tìm kiếm và xem, không cần đăng nhập.
+ Nhóm 2: Có quyền thêm vào CSDL nhạc mới, tên nhạc sĩ, ca sĩ mới nhưng không được sửa hoặc xoá.
+ Nhóm 3: Có quyền sửa dữ liệu trong các bảng của CSDL nhưng không thay đổi cấu trúc bảng hoặc xoá bảng.
+ Nhóm 4: Có toàn quyền đối với các bảng trong CSDL và được phép tạo bảng mới.
- Thiết lập bảng User để quản lí người dùng với các thông tin: tên đăng nhập, mật khẩu và nhóm người dùng.
- Người dùng đăng nhập sẽ biết được họ thuộc nhóm người dùng nào, trừ nhóm 1 không cần đăng nhập.
- Tạo tài khoản khách (guest) cho phép tất cả người dùng Internet tìm kiếm và xem danh sách các bản nhạc mà không cần đăng nhập.
- Tạo tài khoản moderator cho phép nhập thêm dữ liệu về bản nhạc mới và ca sĩ mới, cấp quyền SELECT và INSERT cho tất cả các bảng.
- Tạo tài khoản master_mod cho phép cập nhật CSDL, cấp quyền SELECT, INSERT, UPDATE, DELETE cho tất cả các bảng.
- Tài khoản admin có toàn quyền đối với tất cả các bảng trong CSDL music cho người dùng thuộc nhóm 4.
- Các nhóm người dùng có quyền truy xuất CSDL phù hợp, nhưng không thể can thiệp vào các CSDL khác trong hệ QTCSDL.
- An ninh CSDL phụ thuộc vào ý thức và trách nhiệm của người dùng, cần bổ sung nội dung liên quan đến ý thức và trách nhiệm của người dùng đối với tài khoản và dữ liệu.
- Cần tổ chức giám sát hoạt động hệ thống và lưu lại các truy xuất của người dùng dưới dạng log file.
- Kế hoạch an ninh mạng cần được xây dựng để bảo vệ hệ thống máy tính kết nối vào mạng.
- Xây dựng hệ thống cấp điện đủ công suất để giải quyết vấn đề không đủ công suất.
- Thường xuyên kiểm tra hệ thống cấp điện trong những thời gian nhu cầu sử dụng điện tăng vọt để tránh quá tải.
- Sử dụng bộ lưu điện để cấp điện ngay cho hệ thống máy tính quản trị CSDL khi mất điện đột ngột.
b) Sự cố hư hỏng thiết bị lưu trữ
- Các thiết bị lưu trữ có khả năng gặp sự cố và rất khó lấy lại được toàn bộ và chính xác dữ liệu trong thiết bị lưu trữ bị hỏng.
- Quản lí thời gian sử dụng thiết bị lưu trữ để thay thế trước khi bị hư hỏng.
- Sao lưu dữ liệu định kỳ để giải quyết vấn đề thiết bị lưu trữ bị hỏng.
- Xây dựng chính sách đảm bảo an toàn dữ liệu, bao gồm giải pháp hạn chế và khắc phục sự cố, và quy định về ý thức và trách nhiệm của người vận hành hệ thống.
Sơ đồ tư duy Bảo mật và an toàn hệ cơ sở dữ liệu
B. Bài tập Bảo mật và an toàn hệ cơ sở dữ liệu
Câu 1: Phát biểu nào dưới đây không phải là bảo mật thông tin trong hệ CSDL?
A. Ngăn chặn các truy cập không được phép
B. Hạn chế tối đa các sai sót của người dùng
C. Đảm bảo thông tin không bị mất hoặc bị thay đổi ngoài ý muốn
D. Khống chế số người sử dụng CSDL
Câu 2: Các giải pháp cho việc bảo mật CSDL gồm có:
A. Phân quyền truy cập, nhận dạng người dùng, mã hoá thông tin và nén dữ liệu, lưu biên bản.
B. Phân quyền truy cập, nhận dạng người dùng, mã hoá thông tin và nén dữ liệu, chính sách và ý thức, lưu biên bản, cài đặt mật khẩu
C. Nhận dạng người dùng, mã hoá thông tin và nén dữ liệu, chính sách và ý thức, lưu biên bản.
D. Phân quyền truy cập, nhận dạng người dùng; mã hoá thông tin và nén dữ liệu; chính sách và ý thức; lưu biên bản.
Câu 3: Bảng phân quyền cho phép :
A. Phân các quyền truy cập đối với người dùng
B. Giúp người dùng xem được thông tin CSDL.
C. Giúp người quản lí xem được các đối tượng truy cập hệ thống.
D. Đếm được số lượng người truy cập hệ thống.
Câu 4: Người có chức năng phân quyền truy cập là:
A. Người dùng
B. Người viết chương trình ứng dụng.
C. Người quản trị CSDL.
D. Lãnh đạo cơ quan.
Câu 5: Trong các phát biểu sau, phát biểu nào sai ?
A. Bảng phân quyền truy cập cũng là dữ liệu của CSDL
B. Dựa trên bảng phân quyền để trao quyền truy cập khác nhau để khai thác dữ liệu cho các đối tượng người dùng khác nhau
C. Mọi người đều có thể truy cập, bổ sung và thay đổi bảng phân quyền
D. Bảng phân quyền không giới thiệu công khai cho mọi người biết
Câu 6: Trong một trường THPT có xây dựng một CSDL quản lý điểm Học Sinh. Người Quản trị CSDL có phân quyền truy cập cho các đối tượng truy cập vào CSDL. Theo em cách phân quyền nào dưới đây hợp lý:
A. HS: Xem; GVBM: Xem, Bổ sung; BGH: Xem, sửa, xoá.
B. HS: Xem; GVBM: Xem, Bổ sung, sửa, xóa; BGH: Xem, Bổ sung.
C. HS: Xem; GVBM: Xem, Bổ sung, sửa, xoá; BGH: Xem.
D. HS: Xem, Xoá; GVBM: Xem, Bổ sung, sửa, xoá; BGH: Xem, Bổ sung, sửa, xoá.
Câu 7: Các yếu tố tham gia trong việc bảo mật hệ thống như mật khẩu, mã hoá thông tin cần phải:
A. Không được thay đổi để đảm bảo tính nhất quán.
B. Chỉ nên thay đổi nếu người dùng có yêu cầu.
C. Phải thường xuyên thay đổi để tằng cường tính bảo mật.
D. Chỉ nên thay đổi một lần sau khi người dùng đăng nhập vào hệ thống lần đầu tiên.
Câu 8: Thông thường, người dùng muốn truy cập vào hệ CSDL cần cung cấp:
A. Hình ảnh.
B. Chữ ký.
C. Họ tên người dùng.
D. Tên tài khoản và mật khẩu.
Câu 9: Câu nào sai trong các câu dưới đây khi nói về chức năng lưu biên bản hệ thống?
A. Cho biết số lần truy cập vào hệ thống, vào từng thành phần của hệ thống, vào từng yêu cầu tra cứu, …
B. Cho thông tin về một số lần cập nhật cuối cùng
C. Lưu lại nội dung cập nhật, người thực hiện, thời điểm cập nhật
D. Lưu lại các thông tin cá nhân của người cập nhật
Câu 10: Để nâng cao hiệu quả của việc bảo mật, ta cần phải:
A. Thường xuyên sao chép dữ liệu
B. Thường xuyên thay đổi các tham số của hệ thống bảo vệ
C. Thường xuyên nâng cấp phần cứng, phần mềm
D. Nhận dạng người dùng bằng mã hoá
Trắc nghiệm Tin học 11 Bài 15: Bảo mật và an toàn hệ cơ sở dữ liệu
Câu 1: Trong mô hình phân quyền bảo mật cơ sở dữ liệu, nhóm người dùng nào có quyền thêm dữ liệu mới nhưng không có quyền sửa hoặc xóa dữ liệu cũ?
A. Nhóm khách (guest)
B. Nhóm quản trị viên (admin)
C. Nhóm người dùng thường (regular user)
D. Nhóm người dùng có quyền nhập dữ liệu (moderator)
Đáp án: D
Giải thích: Nhóm "moderator" thường có quyền thêm dữ liệu mới vào cơ sở dữ liệu, nhưng không có quyền sửa hoặc xóa dữ liệu đã tồn tại. Các quyền hạn này được giới hạn để đảm bảo an ninh và bảo vệ dữ liệu khỏi bị sửa đổi không cần thiết.
Câu 2: Để bảo vệ cơ sở dữ liệu khỏi sự tấn công qua mạng, biện pháp nào dưới đây là cần thiết?
A. Sử dụng mật khẩu mạnh cho tài khoản người dùng
B. Thực hiện sao lưu dữ liệu định kỳ
C. Giám sát truy cập và ghi lại nhật ký (log file)
D. Cả A, B và C
Đáp án: D
Giải thích: Tất cả các biện pháp này đều cần thiết. Mật khẩu mạnh giúp ngăn chặn truy cập trái phép, sao lưu định kỳ đảm bảo dữ liệu không bị mất khi có sự cố, và giám sát truy cập giúp phát hiện các hoạt động đáng ngờ.
Câu 3: Sự cố nào sau đây có thể xảy ra và gây mất an toàn cho dữ liệu trong cơ sở dữ liệu?
A. Thiết bị lưu trữ bị hư hỏng do quá tuổi thọ
B. Mất nguồn điện đột ngột
C. Lỗi phần mềm quản trị cơ sở dữ liệu
D. Cả A, B và C
Đáp án: D
Giải thích: Cả ba sự cố trên đều có thể gây ra mất an toàn dữ liệu. Hư hỏng thiết bị lưu trữ và mất điện đột ngột là các nguyên nhân phổ biến, trong khi lỗi phần mềm cũng có thể gây hỏng dữ liệu hoặc mất khả năng truy cập.
Câu 4: Khi xây dựng chính sách bảo mật cơ sở dữ liệu, yếu tố nào dưới đây là quan trọng nhất?
A. Quyền hạn người dùng
B. Ý thức trách nhiệm của người dùng đối với tài khoản của mình
C. Kế hoạch xử lý sự cố
D. Tất cả các yếu tố trên đều quan trọng
Đáp án: D
Giải thích: Một chính sách bảo mật hiệu quả cần kết hợp các yếu tố: phân quyền người dùng, ý thức trách nhiệm của họ với tài khoản và kế hoạch xử lý sự cố để đảm bảo dữ liệu an toàn.
Câu 5: Tại sao việc sao lưu dữ liệu định kỳ lại quan trọng trong bảo vệ an toàn cơ sở dữ liệu?
A. Giúp đảm bảo quyền truy cập hợp pháp cho người dùng
B. Giúp khôi phục dữ liệu khi có sự cố hỏng hóc thiết bị
C. Đảm bảo các tài khoản người dùng không bị mất
D. Ngăn chặn các cuộc tấn công qua mạng
Đáp án: B
Giải thích: Sao lưu định kỳ cho phép khôi phục dữ liệu khi hệ thống gặp sự cố, giúp ngăn ngừa mất mát dữ liệu vĩnh viễn.
Câu 6: Giải pháp nào giúp đảm bảo dữ liệu không bị mất khi thiết bị lưu trữ bị hỏng?
A. Chỉ sử dụng thiết bị mới
B. Sao lưu định kỳ và sử dụng thiết bị lưu trữ bảo vệ dữ liệu
C. Đặt mật khẩu cho thiết bị lưu trữ
D. Sử dụng hệ điều hành an toàn
Đáp án: B
Giải thích: Sao lưu định kỳ và sử dụng các thiết bị lưu trữ có tính năng bảo vệ dữ liệu giúp đảm bảo dữ liệu không bị mất khi thiết bị bị hỏng.
Câu 7: Khi phát hiện ra sự cố mất an toàn trong cơ sở dữ liệu, hành động đầu tiên cần thực hiện là gì?
A. Tắt ngay hệ thống để ngăn chặn thêm thiệt hại
B. Thực hiện kiểm tra nhật ký truy cập (log file)
C. Liên hệ với người dùng có liên quan
D. Thông báo cho quản trị viên hệ thống
Đáp án: D
Giải thích: Thông báo ngay cho quản trị viên là bước đầu tiên để xử lý sự cố, giúp họ có thể triển khai các biện pháp xử lý kịp thời.
Câu 8: Quyền nào dưới đây được giới hạn cho người dùng nhóm khách (guest)?
A. Quyền thêm bản ghi mới
B. Quyền sửa bản ghi đã có
C. Quyền xóa bản ghi
D. Quyền tìm kiếm và xem dữ liệu
Đáp án: D
Giải thích: Người dùng nhóm khách chỉ có quyền xem và tìm kiếm dữ liệu mà không cần đăng nhập vào hệ thống. Các quyền như thêm, sửa hoặc xóa bản ghi thường bị giới hạn cho nhóm người dùng khác
Câu 9: Để ngăn ngừa mất dữ liệu do hư hỏng thiết bị lưu trữ, giải pháp nào là hiệu quả nhất?
A. Sử dụng phần mềm diệt virus
B. Quản lý tuổi thọ thiết bị và sao lưu dữ liệu định kỳ
C. Hạn chế quyền truy cập vào thiết bị lưu trữ
D. Tăng cường bảo mật mạng
Đáp án: B
Giải thích: Quản lý tuổi thọ thiết bị và sao lưu định kỳ là giải pháp hiệu quả nhất để ngăn ngừa mất dữ liệu do hư hỏng thiết bị.
Câu 10: Trong trường hợp cơ sở dữ liệu bị tấn công qua mạng, biện pháp nào là cần thiết để giảm thiểu thiệt hại?
A. Cắt kết nối mạng ngay lập tức
B. Cập nhật phần mềm bảo mật
C. Khôi phục dữ liệu từ bản sao lưu gần nhất
D. Cả A và C
Đáp án: D
Giải thích: Khi bị tấn công, cần ngắt kết nối mạng để ngăn chặn tấn công tiếp tục và khôi phục dữ liệu từ bản sao lưu để đảm bảo dữ liệu được an toàn
PHẦN II. Câu trắc nghiệm đúng sai. Thí sinh trả lời từ câu 1 đến câu 2. Trong mỗi ý a), b), c), d) ở mỗi câu, thí sinh chọn đúng hoặc sai
Câu 1: Để đảm bảo an ninh cho hệ cơ sở dữ liệu, điều nào sau đây là cần thiết?
a) Tất cả người dùng đều nên có quyền truy cập đầy đủ vào tất cả các bảng trong cơ sở dữ liệu.
b) Chỉ người dùng có thẩm quyền mới được phép sửa đổi cấu trúc bảng và thêm dữ liệu mới.
c) Không cần thiết lưu trữ các hoạt động truy cập của người dùng vì không cần kiểm tra lại sau này.
d) Phân quyền truy cập khác nhau dựa trên vai trò của từng nhóm người dùng là biện pháp quan trọng.
a) Sai. Việc cho phép tất cả người dùng truy cập đầy đủ vào cơ sở dữ liệu sẽ gây nguy cơ bảo mật nghiêm trọng. Quyền truy cập phải được phân chia dựa trên vai trò của người dùng.
b) Đúng. Chỉ những người dùng có thẩm quyền nhất định (như quản trị viên hoặc người chịu trách nhiệm về dữ liệu) mới nên được phép thực hiện các thao tác quan trọng như sửa đổi cấu trúc bảng và thêm dữ liệu mới.
c) Sai. Việc lưu trữ các hoạt động truy cập là cần thiết để có thể kiểm tra, phân tích và phát hiện các hành vi không hợp lệ trong trường hợp xảy ra sự cố.
d) Đúng. Phân quyền truy cập dựa trên vai trò của người dùng là một trong những biện pháp quan trọng để đảm bảo an ninh hệ cơ sở dữ liệu, giúp ngăn chặn những hành vi không hợp lệ.
Câu 2: Biện pháp nào sau đây giúp đảm bảo an toàn dữ liệu trong cơ sở dữ liệu?
a) Chỉ cần quản lý thời gian sử dụng của thiết bị lưu trữ mà không cần sao lưu dữ liệu định kỳ.
b) Sử dụng bộ lưu điện (UPS) để duy trì hoạt động của hệ thống trong trường hợp mất điện đột ngột.
c) Sao lưu dữ liệu định kỳ và phục hồi từ bản sao lưu gần nhất là biện pháp cần thiết.
d) Không cần thiết quan tâm đến sự cố về thiết bị lưu trữ vì dữ liệu có thể tự khôi phục.
a) Sai. Quản lý thời gian sử dụng của thiết bị lưu trữ là quan trọng, nhưng không đủ để đảm bảo an toàn dữ liệu. Cần phải sao lưu dữ liệu định kỳ để tránh mất mát dữ liệu khi gặp sự cố.
b) Đúng. Sử dụng bộ lưu điện (UPS) là biện pháp cần thiết để đảm bảo hệ thống hoạt động liên tục và không bị mất dữ liệu trong trường hợp mất điện đột ngột.
c) Đúng. Sao lưu định kỳ và phục hồi dữ liệu từ bản sao lưu là các biện pháp quan trọng nhằm đảm bảo an toàn dữ liệu trong trường hợp gặp sự cố về phần cứng hoặc phần mềm.
d) Sai. Sự cố về thiết bị lưu trữ có thể dẫn đến mất mát dữ liệu nghiêm trọng, và dữ liệu không thể tự khôi phục nếu không có biện pháp sao lưu và phục hồi.
PHẦN III. Câu trả lời ngắn. Thí sinh trả lời từ câu 1 đến câu 3
Câu 1: Tại sao cần phải có những quy định về ý thức và trách nhiệm của người dùng đối với tài khoản của mình và dữ liệu trong CSDL?
Đáp án: Cần có những quy định này vì nếu người dùng không bảo vệ tài khoản của mình, họ có thể để lộ thông tin truy cập hoặc để tài khoản của họ bị chiếm đoạt, từ đó làm lộ dữ liệu quan trọng trong hệ CSDL. Điều này có thể gây ra hậu quả nghiêm trọng, đặc biệt là trong các hệ thống đòi hỏi mức độ bảo mật cao như ngân hàng hay mạng xã hội. Ý thức bảo mật của người dùng đóng vai trò quan trọng trong việc đảm bảo an toàn của toàn bộ hệ thống.
Giải thích: Quy định về ý thức và trách nhiệm giúp giảm thiểu rủi ro từ người dùng. Bảo mật không chỉ dựa vào các biện pháp kỹ thuật, mà còn phụ thuộc vào việc người dùng tuân thủ các quy tắc bảo vệ tài khoản và dữ liệu.
Câu 2: Tại sao cần có những quy định về ý thức trách nhiệm của những người vận hành hệ thống?
Đáp án: Những người vận hành hệ thống cần có quy định về ý thức và trách nhiệm vì họ chịu trách nhiệm trực tiếp trong việc quản lý, bảo trì và đảm bảo an ninh cho hệ CSDL. Nếu họ không tuân thủ các quy trình an toàn hoặc không xử lý kịp thời các tình huống bất thường, hệ thống có thể bị tấn công hoặc gặp sự cố, dẫn đến mất dữ liệu hoặc hư hỏng hệ thống.
Giải thích: Người vận hành hệ thống có vai trò quản lý các hoạt động hàng ngày của hệ thống CSDL. Do đó, họ cần tuân thủ các quy định về bảo mật, kiểm soát và sao lưu dữ liệu để đảm bảo an toàn. Nếu có sự cố xảy ra, họ cũng là những người đầu tiên chịu trách nhiệm xử lý.
Câu 3: Làm thế nào để đảm bảo an toàn dữ liệu khi gặp sự cố với thiết bị lưu trữ?
Đáp án: Để đảm bảo an toàn dữ liệu khi gặp sự cố với thiết bị lưu trữ, cần phải sao lưu dữ liệu định kỳ và sử dụng các giải pháp lưu trữ có tính bảo vệ, như RAID hoặc lưu trữ dự phòng. Ngoài ra, cần quản lý thời gian sử dụng của thiết bị lưu trữ để thay thế kịp thời trước khi thiết bị hư hỏng
Giải thích: Thiết bị lưu trữ có thể gặp sự cố do hỏng hóc hoặc hết tuổi thọ, dẫn đến mất dữ liệu. Do đó, sao lưu định kỳ là cách duy nhất để đảm bảo dữ liệu có thể được khôi phục sau khi sự cố xảy ra. Các giải pháp lưu trữ như RAID giúp lưu trữ dữ liệu đồng thời trên nhiều thiết bị, giảm nguy cơ mất mát.
Xem thêm các bài lý thuyết Tin học 11 sách Kết nối tri thức hay, chi tiết tại:
Lý thuyết Bài 16: Công việc quản trị cơ sở dữ liệu
Lý thuyết Bài 17: Dữ liệu mảng một chiều và hai chiều
Lý thuyết Bài 19: Bài toán tìm kiếm
Lý thuyết Bài 21: Các thuật toán sắp xếp đơn giản
Lý thuyết Bài 23: Kiểm thử và đánh giá chương trình
Xem thêm tài liệu Tin học lớp 11:
Giải Tin học 11 Bài 15: Bảo mật và an toàn hệ cơ sở dữ liệu
Giải SBT Tin học 11 Bài 15: Bảo mật và an toàn hệ cơ sở dữ liệu
Xem thêm các chương trình khác:
- Soạn văn lớp 11 Kết nối tri thức - hay nhất
- Văn mẫu lớp 11 - Kết nối tri thức
- Tóm tắt tác phẩm Ngữ văn 11 – Kết nối tri thức
- Tác giả tác phẩm Ngữ văn 11 - Kết nối tri thức
- Giải SBT Ngữ văn 11 – Kết nối tri thức
- Bố cục tác phẩm Ngữ văn 11 – Kết nối tri thức
- Giải Chuyên đề học tập Ngữ văn 11 – Kết nối tri thức
- Nội dung chính tác phẩm Ngữ văn lớp 11 – Kết nối tri thức
- Soạn văn 11 Kết nối tri thức (ngắn nhất)
- 100+ đề Đọc hiểu Ngữ Văn 11 (có đáp án)
- Giải sgk Toán 11 – Kết nối tri thức
- Giải Chuyên đề học tập Toán 11 – Kết nối tri thức
- Lý thuyết Toán 11 - Kết nối tri thức
- Giải sbt Toán 11 – Kết nối tri thức
- Bài tập Tiếng Anh 11 Global success theo Unit có đáp án
- Giải sgk Tiếng Anh 11 – Global success
- Giải sbt Tiếng Anh 11 - Global Success
- Trọn bộ Từ vựng Tiếng Anh 11 Global success đầy đủ nhất
- Ngữ pháp Tiếng Anh 11 Global success
- Giải sgk Vật lí 11 – Kết nối tri thức
- Lý thuyết Vật lí 11 – Kết nối tri thức
- Giải sbt Vật lí 11 – Kết nối tri thức
- Giải Chuyên đề học tập Vật lí 11 – Kết nối tri thức
- Chuyên đề dạy thêm Vật lí 11 cả 3 sách (2026 có đáp án)
- Giải sgk Hóa học 11 – Kết nối tri thức
- Giải Chuyên đề học tập Hóa học 11 – Kết nối tri thức
- Lý thuyết Hóa 11 - Kết nối tri thức
- Giải sbt Hóa học 11 – Kết nối tri thức
- Chuyên đề dạy thêm Hóa 11 cả 3 sách (2026 có đáp án)
- Giải sgk Sinh học 11 – Kết nối tri thức
- Lý thuyết Sinh học 11 – Kết nối tri thức
- Giải Chuyên đề học tập Sinh học 11 – Kết nối tri thức
- Giải sbt Sinh học 11 – Kết nối tri thức
- Giải sgk Giáo dục Kinh tế và Pháp luật 11 – Kết nối tri thức
- Giải Chuyên đề học tập Kinh tế pháp luật 11 – Kết nối tri thức
- Lý thuyết Kinh tế pháp luật 11 – Kết nối tri thức
- Giải sbt Kinh tế pháp luật 11 – Kết nối tri thức
- Giải sgk Lịch sử 11 – Kết nối tri thức
- Giải Chuyên đề học tập Lịch sử 11 – Kết nối tri thức
- Lý thuyết Lịch sử 11 - Kết nối tri thức
- Giải sbt Lịch sử 11 – Kết nối tri thức
- Giải sgk Địa lí 11 – Kết nối tri thức
- Giải Chuyên đề học tập Địa lí 11 – Kết nối tri thức
- Lý thuyết Địa lí 11 - Kết nối tri thức
- Giải sbt Địa lí 11 – Kết nối tri thức
- Giải sgk Công nghệ 11 – Kết nối tri thức
- Lý thuyết Công nghệ 11 - Kết nối tri thức
- Giải sbt Công nghệ 11 – Kết nối tri thức
- Giải sgk Giáo dục quốc phòng an ninh 11 – Kết nối tri thức
- Lý thuyết Giáo dục quốc phòng 11 – Kết nối tri thức
- Giải sbt Giáo dục quốc phòng 11 – Kết nối tri thức
- Giải sgk Hoạt động trải nghiệm 11 – Kết nối tri thức